






Cyberbezpieczeństwo
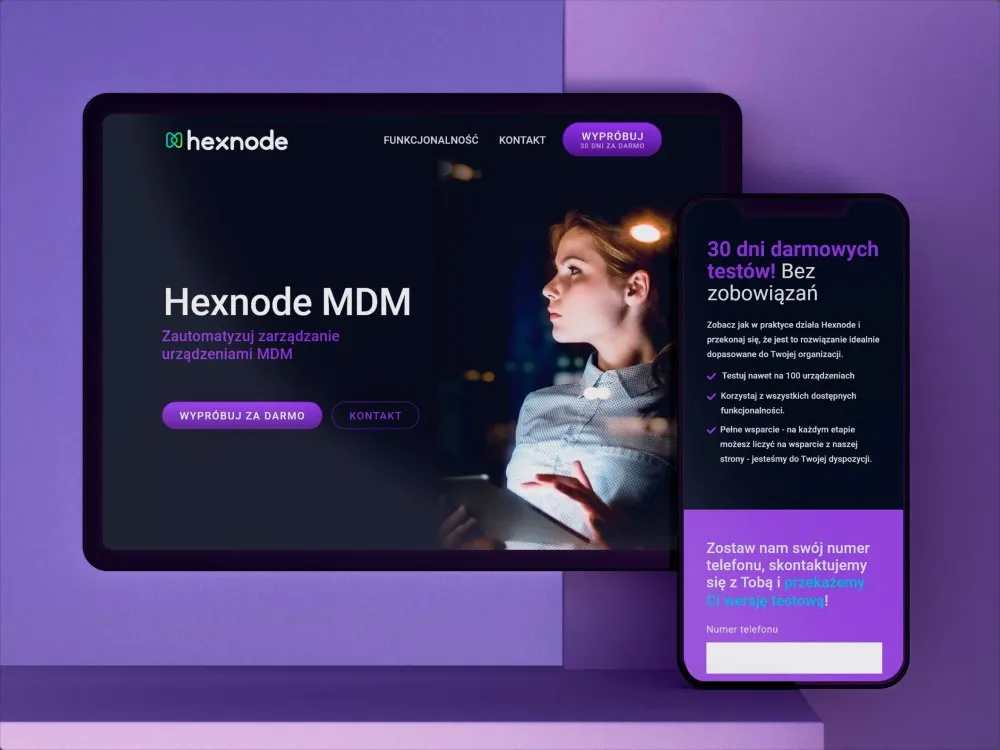
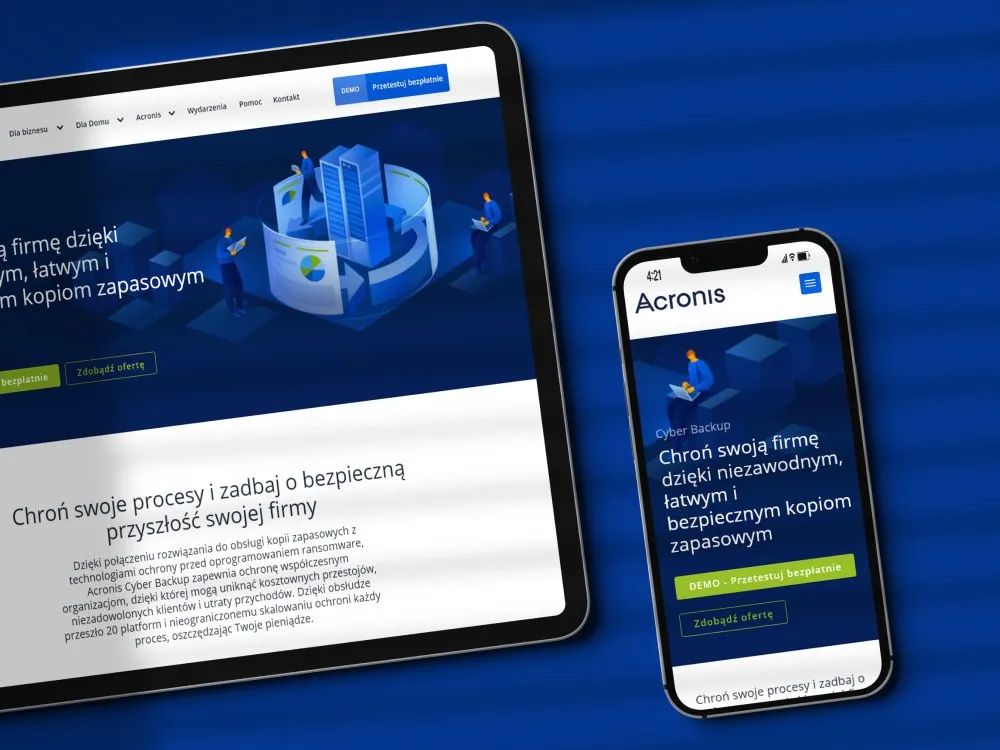
W Agencji UX Wzór otrzymacie interaktywny projekt oprogramowania dla cyberbezpieczeństwa, czy to konsoli SIEM, czy systemu antyfraudowego, czy konsoli EDR, a wdrożyć go może nasz zespół, który buduje oprogramowanie na zamówienie, lub Wasi programiści. Producenci i dystrybutorzy zabezpieczeń zamawiają u nas także strony internetowe, m.in. strony produktowe Acronis Cyber Backup i Hexnode MDM.







Wyzwania
W jakich wyzwaniach pomagamy w cyberbezpieczeństwie?
Nasze podejście
Przy każdym priorytecie w kolejce alertów stawiamy jego powód: które reguły zadziałały, czyj to komputer i co działo się na nim wcześniej. Zamknięcie alertu łączymy z wyborem przyczyny, więc rano widzicie, co odrzucono na nocnej zmianie i dlaczego.
Zakres usług
Nasze podejście
Widok decyzji układamy tak, żeby analityk nadużyć miał na jednym ekranie powód wstrzymania, historię klienta i notatkę z jego rozmowy z infolinią. Zwolnienie przelewu zajmuje wtedy jedno kliknięcie, a każda decyzja trafia do rejestru razem z uzasadnieniem.
Zakres usług
Nasze podejście
Alert w konsoli dla administratora średniej firmy piszemy jego językiem: który komputer, co się na nim stało i jaki jest następny krok, zamiast nazwy zagrożenia z bazy producenta. Pod spodem zostawiamy jeden przycisk z bezpieczną reakcją, na przykład odcięcie komputera od sieci, a pozostałe opcje chowamy dla specjalisty.
Zakres usług
Dla kogo
Dla jakich firm z cyberbezpieczeństwa projektujemy oprogramowanie?
Konsole ochrony stacji i urządzeń mobilnych
Producenci i dystrybutorzy antywirusów, EDR-ów, kopii zapasowych i systemów MDM sprzedają konsolę administratorowi, który w średniej firmie odpowiada za wszystko, od drukarek po licencje. Dla takich firm zaprojektowaliśmy strony produktowe Acronis Cyber Backup i Hexnode MDM. Projektując taką konsolę, zaczynamy od pierwszego tygodnia po instalacji, bo wtedy administrator decyduje, czy włączy funkcje, za które firma zapłaciła.
PAM i dostęp uprzywilejowany
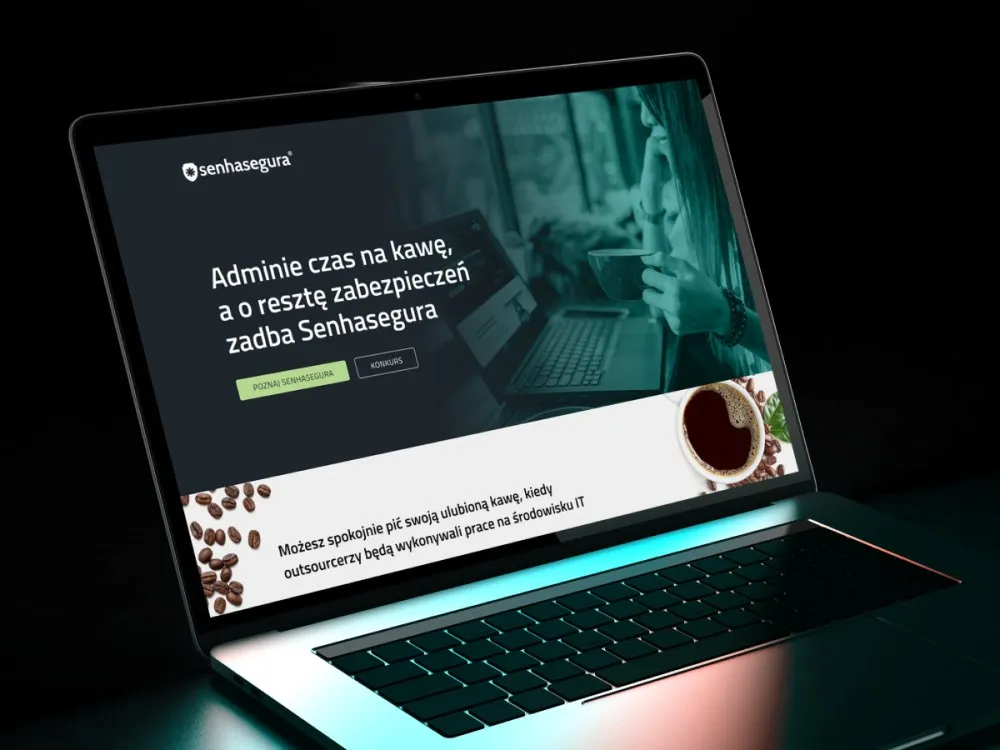
Firmy, które wpuszczają do serwerów własnych administratorów i dostawców zewnętrznych, prowadzą ich przez system PAM, który każdą sesję nagrywa. Dla DAGMA zaprojektowaliśmy landing eKonferencji o systemie PAM Senhasegura. Osobie, która przegląda godziny takich nagrań, projektujemy oś czasu sesji z zaznaczonymi poleceniami, które zmieniły konfigurację.
SIEM i konsole SOC
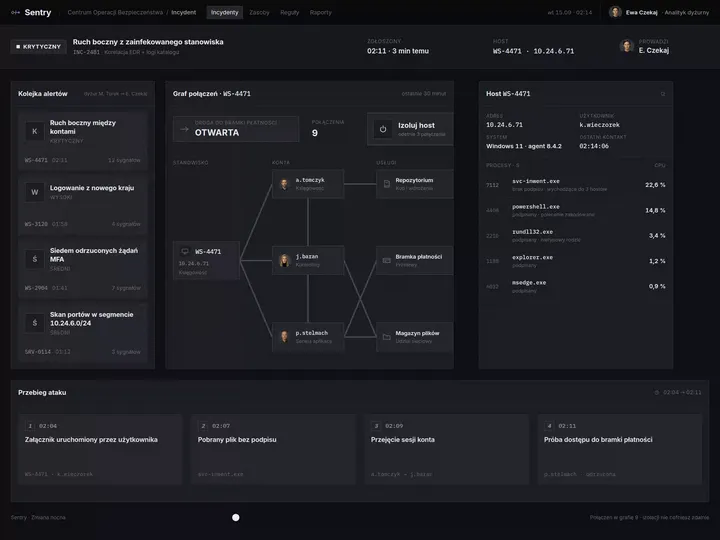
W SIEM-ie pracuje się przez całą dobę, na zmiany, zarówno we własnym SOC-u firmy, jak i u dostawcy, który prowadzi SOC jako usługę dla wielu klientów naraz. W konsoli takiego dostawcy stawiamy przy alercie nazwę klienta i to, co z nim ustalono: kogo budzić w nocy i które systemy wolno odciąć bez pytania.
SOAR i obsługa incydentów
Zespół reagowania na incydenty zaczyna tam, gdzie kończy analityk pierwszej linii: SOAR uruchamia playbook, zbiera dane i blokuje konta, a człowiek zatwierdza kolejne kroki. Działania automatyczne i decyzje ludzi układamy na jednej osi czasu incydentu, z której zespół odtwarza przebieg ataku bez przeszukiwania kilku systemów.
Systemy antyfraudowe
Banki, fintechy i duże sklepy internetowe wstrzymują w systemie antyfraudowym podejrzane przelewy i płatności, a analityk nadużyć decyduje, co zwolnić. Klient, któremu bank wstrzymał przelew, dzwoni na infolinię, dlatego ekran analityka projektujemy razem z komunikatem, który w tej samej chwili widzi klient w aplikacji.

Dlaczego my?
Dlaczego warto wybrać naszą agencję UX?
-
Mniej zablokowanych uczciwych klientów
Każda reguła antyfraudowa, która zatrzymuje uczciwe płatności, kosztuje bank telefon na infolinię, a czasem klienta. W panelu zespołu nadużyć pokazujemy, które reguły najczęściej wstrzymują transakcje zwalniane potem ręcznie, żeby było wiadomo, co poprawić w pierwszej kolejności.
-
Więcej incydentów na jednej zmianie
Analityk drugiej linii przestaje przepisywać ustalenia z SIEM-u do systemu zgłoszeń, kiedy playbook SOAR sam zakłada kartę incydentu z zebranymi danymi. Czas, który szedł na przepisywanie, idzie w analizę.
-
Zarząd, który rozumie incydent
Po nowelizacji ustawy o KSC za wykonywanie obowiązków w zakresie cyberbezpieczeństwa przez podmiot kluczowy lub ważny odpowiada jego kierownik, a gdy jest nim organ wieloosobowy, na przykład zarząd, i nie wskazano osoby odpowiedzialnej, wszyscy członkowie tego organu. Podsumowanie incydentu dla zarządu projektujemy osobno od raportu SOC-u: co się stało, co było zagrożone i co już zrobiono, bez numerów technik i adresów IP.
-
Seniorski zespół
Zespół seniorskich projektantów UX, który od dziewięciu lat projektuje interfejsy, dziś dla dużych organizacji, SaaS-ów i software house'ów. Waszą konsolą SOC czy systemem antyfraudowym zajmą się seniorzy, od badań na dyżurze po odbiór.
-
Sprawdzone zaufanie klientów
Projektowaliśmy dla 115 marek i większość z nich wraca do nas z kolejnym projektem.
-
Wyższa jakość dzięki AI
Projektant z narzędziami AI sprawdza więcej wariantów kolejki alertów czy widoku decyzji analityka nadużyć, niż zdążyłby narysować ręcznie, i wybiera z nich ten, który działa. Do Was trafia wersja sprawdzona, a nie pierwsza, która powstała.
Proces
Jak zaprojektujemy system dla cyberbezpieczeństwa krok po kroku?
-
Rozmowa z Waszym zespołem
Ustalamy cele i spisujemy narzędzia, na których dziś pracujecie
Siadamy z osobami, które odpowiadają za bezpieczeństwo, dyżury i zgodność z przepisami. Razem wybieramy proces do zmiany, na przykład drogę alertu od SIEM-u do zamknięcia, i ustalamy, po czym poznacie, że projekt się udał.
Kluczowe kroki
- Rozmowa z CISO, kierownikiem SOC i osobą odpowiedzialną za zgodność
- Przegląd narzędzi: SIEM, EDR, SOAR, system zgłoszeń
- Wybór procesu, od którego zaczynamy
- Uzgodnienie mierników: czas reakcji, fałszywe alarmy, czas decyzji analityka
Rezultaty
- Brief projektu
- Mapa narzędzi i ich właścicieli
- Lista mierników
- Zakres pierwszego etapu
-
Rozpoznanie na dyżurze
Badamy pracę tam, gdzie analitycy naprawdę podejmują decyzje
Na rozpoznanie przychodzimy na zmianę w SOC, także nocną, siadamy przy analityku nadużyć w godzinach największego ruchu i przy administratorze, który odbiera alerty z konsoli. Szukamy obejść: arkusza z regułami do ignorowania, zapytania wklejanego z pliku, notatki przekazywanej przy zmianie dyżuru.
Kluczowe kroki
- Obserwacja zmiany w SOC, także nocnej
- Sesja przy stanowisku analityka nadużyć
- Wywiady z analitykami pierwszej i drugiej linii
- Przegląd alertów zamkniętych bez otwarcia
- Rozmowa o przekazaniu zmiany
Rezultaty
- Raport z badań
- Mapa drogi alertu z miejscami, w których ludzie obchodzą system
- Lista problemów z priorytetem
-
Interaktywny projekt systemu
Projekt, który analitycy klikają przy swoim stanowisku
Ekrany powstają od razu na docelowe stanowisko, od kilku monitorów w SOC po laptop administratora. Prototyp sprawdzamy z analitykami na scenariuszach ataku przygotowanych razem z Waszym zespołem i poprawiamy, zanim trafi do programistów.
Kluczowe kroki
- Architektura ekranów pod role: analityk SOC, analityk nadużyć, administrator, zarząd
- Interaktywny projekt kolejki alertów, karty incydentu i widoku decyzji
- Stany wyjątków: brak danych z jednego źródła, alert bez właściciela, eskalacja w nocy
- Testy prototypu na scenariuszach ataku
Rezultaty
- Interaktywny projekt wszystkich ekranów
- Biblioteka komponentów
- Opis zachowania przy wyjątkach
- Raport z testów prototypu
-
Wdrożenie albo przekazanie projektu
Nowe ekrany trafiają do systemu razem z integracjami
Projekt wdraża nasz zespół albo przekazujemy go Waszym programistom lub producentowi systemu. W obu przypadkach rozpisujemy, skąd każde pole bierze dane, z SIEM-u, EDR-u, katalogu użytkowników czy bazy transakcji, i co pokaże ekran, gdy któreś źródło przestanie odpowiadać.
Kluczowe kroki
- Specyfikacja ekranów i pól dla programistów
- Mapa integracji: SIEM, EDR, SOAR, katalog użytkowników, system zgłoszeń, baza transakcji
- Opis uprawnień i dziennika działań
- Testy przed startem na danych testowych
Rezultaty
- Działający system albo pakiet do wdrożenia
- Specyfikacja integracji i uprawnień
- Raport z testów przed startem
-
Pomiar po starcie
Sprawdzamy na danych z dyżurów, czy zmiana zadziałała
Po starcie porównujemy czas od alertu do reakcji, liczbę alertów zamkniętych bez otwarcia i czas decyzji analityka nadużyć z pomiarem sprzed zmiany. Z tych trzech liczb wybieramy, co poprawić w następnej kolejności.
Kluczowe kroki
- Pomiar czasu reakcji i czasu decyzji
- Przegląd alertów zamkniętych bez otwarcia
- Rozmowy z analitykami po starcie
- Plan kolejnych poprawek
Rezultaty
- Raport z pomiaru
- Lista poprawek z priorytetem
- Plan rozwoju systemu
Metody i technologie
Systemy, standardy i przepisy, z którymi pracujemy w cyberbezpieczeństwie
-
Microsoft Sentinel
Zespół, który pracuje na Microsoft Sentinel, czeka przeprowadzka z portalu Azure do portalu Microsoft Defender, bo po 31 marca 2027 roku Sentinel zostanie tylko tam. Przy takiej zmianie spisujemy z Wami widoki i nawyki, które trzeba odtworzyć w nowym portalu, zanim stary przestanie działać.
-
EDR i XDR
W EDR i XDR odcięcie zainfekowanego komputera od sieci to jedno kliknięcie, a pomyłka trafiająca w serwer zatrzymuje pracę całego działu. Przy przycisku izolacji pokazujemy więc, czyj to komputer i co od niego zależy, a tam, gdzie system na to pozwala, proponujemy izolację z wyjątkami.
-
MITRE ATT&CK
Konsole oznaczają alerty numerami technik z MITRE ATT&CK, a numer w rodzaju T1021 mówi coś tylko specjaliście. Obok numeru stawiamy nazwę techniki i jej taktykę, czyli cel atakującego, żeby analityk pierwszej linii nie sprawdzał go w bazie.
-
NIS2 i ustawa o KSC
NIS2 i ustawa o KSC dają podmiotom kluczowym i ważnym 24 godziny na wczesne ostrzeżenie o poważnym incydencie i 72 godziny na zgłoszenie. Dane do tych zgłoszeń leżą zwykle w kilku systemach, dlatego pola zgłoszenia projektujemy tak, żeby wypełniały się w trakcie obsługi incydentu, a nie po jej zakończeniu.
-
DORA
DORA każe zgłosić poważny incydent do KNF w ciągu 4 godzin od jego klasyfikacji, a o tym, czy incydent jest poważny, decydują progi: liczba klientów, czas przestoju, utracone dane. Progi stawiamy obok bieżących wartości, więc zespół widzi, że incydent zbliża się do klasyfikacji, zanim ktoś zacznie liczyć.
-
Dane testowe zamiast prawdziwych logów
Dane testowe zamiast prawdziwych logów to sposób, w jaki sprawdzamy prototyp: alerty, sesje i transakcje przygotowujemy razem z Waszym zespołem, podobne do prawdziwych, ale bez danych klientów i pracowników. Dział bezpieczeństwa zgadza się wtedy na testy, a żaden log nie wychodzi poza Waszą sieć.
Realizacje
Realizacje dla firm z cyberbezpieczeństwa
To strony produktowe i landing page'e dla producentów i dystrybutorów kopii zapasowych, systemów MDM i PAM, antywirusa oraz pamięci masowej.
-
Cyberbezpieczeństwo
DAGMA
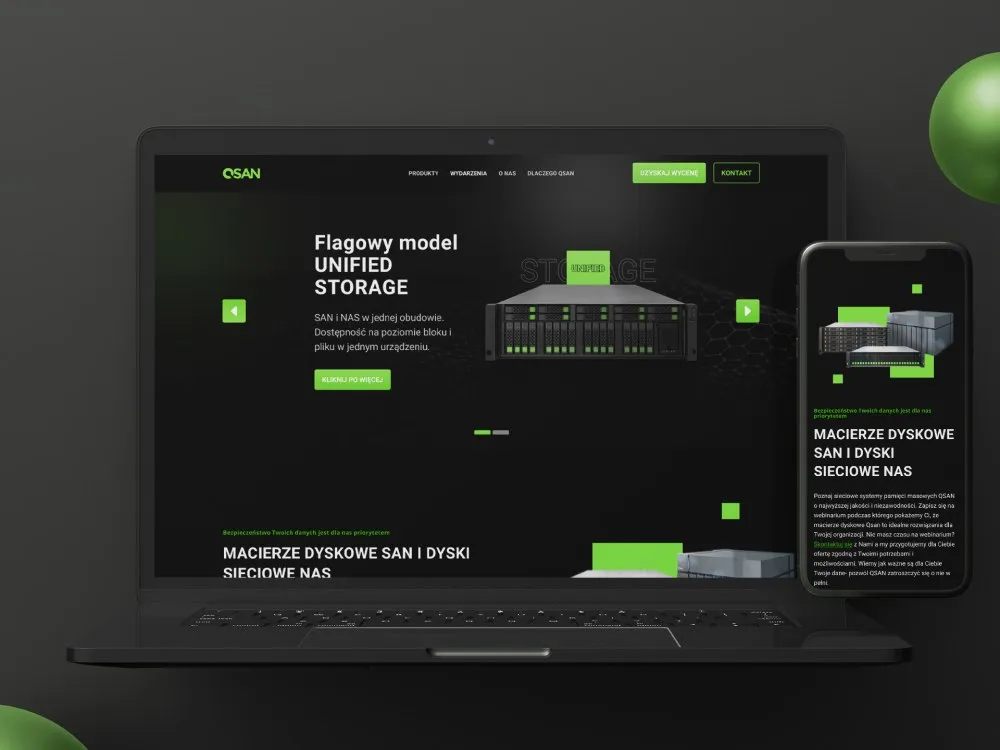
Zobacz projektStrona produktowa marki QSAN prowadzona przez DAGMA - macierze dyskowe SAN i sieciowe dyski NAS, flagowy model Unified Storage. Ciemny, techniczny layout z akcentem zielonym, hero z modelem urządzenia, argumentami „dlaczego QSAN" i CTA na wycenę. Desktop i mobile.
-
Cyberbezpieczeństwo
ESET
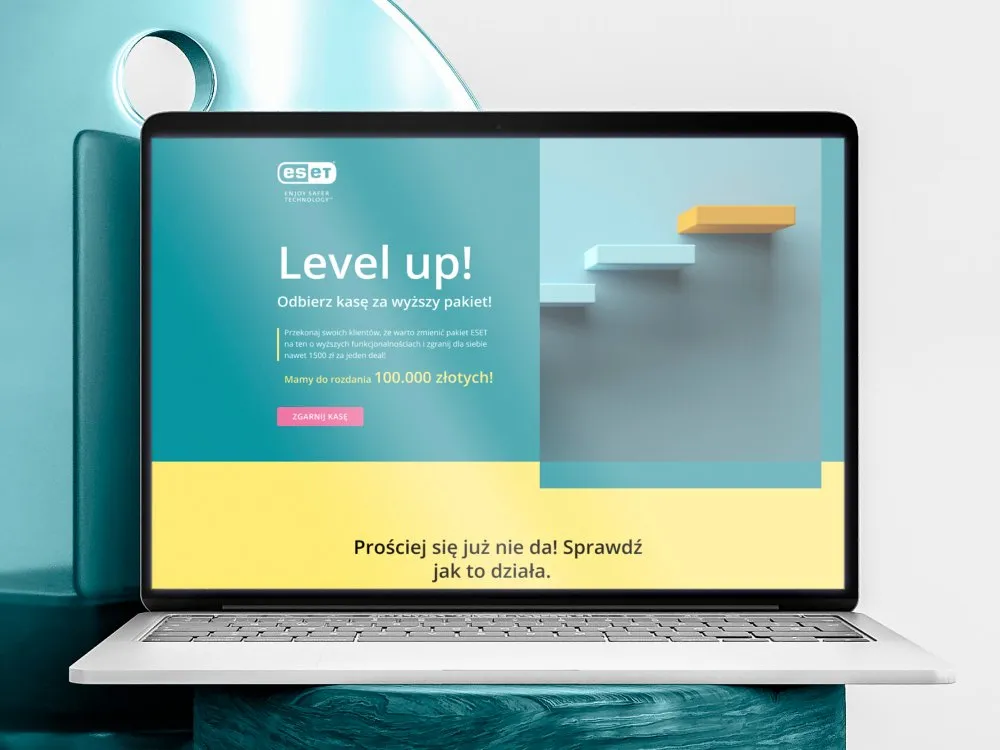
Zobacz projektLanding page kampanii „Level up!" marki ESET - akcja partnerska zachęcająca do sprzedaży wyższych pakietów antywirusa z pulą nagród. Energetyczny, turkusowo-żółty layout z hero, mechaniką akcji w krokach, kalkulatorem korzyści i formularzem zgłoszenia. Desktop i mobile.
-
DAGMA
Strona produktowa systemu Hexnode MDM
-
Acronis
Strona produktowa ochrony przed ransomware
-
Senhasegura
Kawa dla admina, reszta u Senhasegura
- Zobaczcie, co jeszcze tworzymy Projekty
Zamów projekt oprogramowania dla cyberbezpieczeństwa
Konsolę SOC, system antyfraudowy albo konsolę administratora zaprojektuje jeden zespół, od pierwszej zmiany w SOC do wdrożenia.
Opinie klientów
Co mówią nasi klienci
„Agencja UX Wzór już od dwóch lat dostarcza naszej firmie projekty stron internetowych oraz landing page. Każdy projekt był solidnie zaplanowany i sprawnie zrealizowany. Szczególnie doceniamy proces kreatywny, podczas którego Wzór generuje wiele kreacji do wyboru.”
 Maja Wieloch-Silecka Dyrektor operacyjny, Bosfor Group

„Praca z zespołem Wzór była naprawdę świetnym doświadczeniem! Zawsze szybko odpowiadali na nasze pytania i elastycznie podchodzili do naszych uwag. Mają mnóstwo kreatywnych pomysłów, a jednocześnie są bardzo rzetelni i terminowi. Efekt końcowy w pełni spełnił nasze oczekiwania, zdecydowanie polecamy każdemu, kto szuka profesjonalistów z pasją.”
 Piotr Alberski Chief Operating Officer, Agencja XO Media

„Nasi Klienci oczekują od nas szybkiego, skutecznego działania w bardzo szerokim zakresie. Od stworzenia brandu, przez budowę strony internetowej wraz ze sklepem po przeprowadzenie skutecznej kampanii sprzedażowej. Temat niełatwy, ale do zrobienia jeśli ma się zgrany zespół i firmy, z którymi wyzwania bierze się z marszu. Dla nas jakość, odpowiedzialność i zaangażowanie są kluczowe, a współpraca z Agencją UX Wzór zapewnia nam to w 100%.”




























Zespół
Kto zaprojektuje Wasz system dla cyberbezpieczeństwa?
-

Aleksandra Bondar
Senior UX/UI Designer
Zobacz profilJak mogę Wam pomóc?
„Zaprojektuję kolejkę alertów i kartę incydentu, a potem sprawdzę je z Waszymi analitykami na scenariuszu ataku, zanim trafią do programistów.”
-

Katarzyna Adamczuk
Prezes, Analityk Biznesowy
Zobacz profilJak mogę Wam pomóc?
„Rozpiszę z Wami drogę incydentu od pierwszego alertu przez eskalację do zgłoszenia i zaznaczę, kto w którym momencie podejmuje decyzję.”
-
Patryk Korycki
CEO, Analityk Biznesowy
Zobacz profilJak mogę Wam pomóc?
„Uzgodnię zakres i budżet projektu, a przy wdrożeniu przypilnuję połączeń z SIEM-em, EDR-em i systemem zgłoszeń oraz uprawnień do danych.”
-
Tadek Wadas
Senior UX/UI Designer
Zobacz profilJak mogę Wam pomóc?
„Usiądę przy analitykach na dyżurze, także nocnym, a komunikat o wstrzymanym przelewie przetestuję z klientami banku.”
Pytania
Najczęstsze pytania o oprogramowanie dla cyberbezpieczeństwa
Co to jest SIEM?
SIEM (Security Information and Event Management) to system, który zbiera logi i zdarzenia z całej organizacji, łączy je ze sobą i na tej podstawie wysyła alerty do zespołu bezpieczeństwa. Pracuje w nim przede wszystkim analityk SOC: klasyfikuje alert i decyduje, czy przekazać go dalej. Pracę nad jego ekranem otwiera pytanie, czego osoba na dyżurze potrzebuje w pierwszej minucie po otwarciu alertu.
Czym różni się SIEM od SOAR?
SIEM wykrywa zdarzenia i łączy je w alerty, a SOAR automatyzuje reakcję: po alercie uruchamia playbook, który zbiera dane o incydencie i wykonuje kolejne kroki, na przykład blokuje konto. Pierwszy system mówi, co się dzieje, drugi pomaga to zatrzymać. W karcie incydentu oddzielamy więc kroki wykonane już przez playbook od tych, które czekają na zgodę człowieka.
Czym różni się EDR od XDR?
EDR wykrywa zagrożenia i reaguje na nie na pojedynczych urządzeniach, takich jak laptopy i serwery, a XDR łączy dane z urządzeń, sieci, poczty i chmury, żeby widzieć atak rozłożony na kilka warstw. Oba pozwalają odizolować zainfekowany komputer od sieci. Konsolę EDR projektujemy dla dwóch różnych ludzi: specjalisty z SOC-u i administratora średniej firmy, który zajmuje się bezpieczeństwem obok wszystkiego innego.
Czy Wazuh to SIEM?
Wazuh to otwarta platforma bezpieczeństwa, która działa jako SIEM i jako XDR: zbiera i analizuje zdarzenia w czasie rzeczywistym i reaguje na zagrożenia na urządzeniach. Kod jest otwarty, więc firma może przebudować jej panel pod własny zespół. Przebudowę takiego panelu zaczynamy od rozmów z analitykami, administratorami i osobą od zgodności, a każda z tych ról dostaje potem własny widok.
Co to jest alert fatigue?
Alert fatigue, czyli zmęczenie alertami, to stan, w którym analitycy SOC dostają tyle alertów, w dużej części fałszywych, że przestają reagować na nie z pełną uwagą. Skutkiem są przeoczone ataki, wolniejsza reakcja i wypalenie zespołu. Najwięcej zmienia tu widoczny powód priorytetu: analityk, który widzi, dlaczego alert jest ważny, szybciej odrzuca te, które ważne nie są.
Jak działa system antyfraudowy w banku?
System antyfraudowy w banku monitoruje logowania i transakcje w bankowości internetowej i mobilnej, a podejrzaną operację wstrzymuje do potwierdzenia albo odrzuca. Wstrzymana transakcja trafia do analityka nadużyć i zwykle czeka, aż klient potwierdzi ją na infolinii. Komunikat o wstrzymaniu w aplikacji łatwo przeoczyć przy projekcie, a to od niego zależy, czy klient zadzwoni spokojny, czy zdenerwowany.
Co to jest system PAM?
System PAM (Privileged Access Management) zarządza dostępem do kont z podwyższonymi uprawnieniami: trzyma hasła w sejfie, daje administratorom i dostawcom zewnętrznym dostęp tylko do potrzebnych zasobów i na określony czas, a ich sesje nagrywa. Nagrania służą audytowi i analizie po incydencie. W panelu PAM projektujemy przede wszystkim akceptację dostępu dla dostawcy: kto prosi, do jakiego serwera, na ile godzin i po co.
Co to jest MITRE ATT&CK?
MITRE ATT&CK to ogólnodostępna baza taktyk i technik atakujących, opisanych na podstawie prawdziwych ataków. Każda technika ma numer, na przykład T1021 dla usług zdalnych, i przypisaną taktykę, czyli cel atakującego, w tym przypadku ruch boczny w sieci. Scenariusze do testów prototypu składamy z technik ATT&CK, żeby analitycy sprawdzali prototyp na przebiegu ataku opartym na prawdziwych przypadkach.
Czy można zmienić interfejs SIEM bez wymiany systemu?
Interfejs SIEM można zmienić bez wymiany systemu na dwa sposoby: przez własne pulpity i widoki, na które pozwala producent, albo przez osobną aplikację dla zespołu, która pobiera dane z SIEM-u przez API. Pierwsza droga jest szybsza, druga daje pełną swobodę w układzie ekranu. Wybieramy ją z Wami po sprawdzeniu, ile codziennej pracy zespołu dzieje się dziś poza SIEM-em.
Powiązane usługi
Powiązane usługi dla cyberbezpieczeństwa
Wiecie, że analitycy tracą czas na fałszywe alarmy, ale nie wiecie, w którym miejscu.
Zacznijmy od przejścia drogi alertu i znalezienia kroku, na którym ginie najwięcej czasu.
Budujecie nowy produkt bezpieczeństwa albo wymieniacie konsolę.
Ustalimy, czego potrzebują analitycy, administratorzy i zarząd, zanim zespół zacznie programować.
Macie projekt ekranów i chcecie go sprawdzić, zanim trafi na dyżur.
Porozmawiamy o nim albo przygotujemy prototyp do sprawdzenia z zespołem SOC na scenariuszu ataku.